
A támadás előtt kezdődik a védelem – a csalási lánc korai szakaszára fókuszál a Mastercard szekciója
Mire a csalárd tranzakció megjelenik a bank rendszerében, a támadás gyakran régóta tart. A pénzmozgás már csak a támadási lánc utolsó állomása: előtte adathalász üzenet, hamis weboldal, kompromittált eszköz, ellopott belépési adat vagy hosszan felépített manipuláció állhat, amelyek különböző pontokon, különböző szervezetek számára már látható jeleket hagynak.
A TechShow X. első napján a „2.A · Mastercard szekció: A támadás előtt kezdődik a védelem” programja azt vizsgálja, hogyan tolható előrébb a védekezés. A szekció a Mastercard hazai kutatásától a Recorded Future fenyegetettségi adatain és a banki, illetve kritikus digitális szolgáltatói tapasztalatokon át egészen az AI-ügynökök által megnyitott új identitási kérdésekig jut el.
A jel gyakran létezik, csak nem ott, ahol dönteni lehet belőle
A csalásmegelőzés és a kiberbiztonság sok szervezetben eltérő rendszerekkel, adatforrásokkal és felelősségekkel működik, a támadó szempontjából azonban nincs ilyen szervezeti határ. A Recorded Future 2026-os fizetési csalási jelentése szerint a támadói infrastruktúra egyre inkább iparszerűvé válik: a 2025-ben azonosított Magecart-támadásoknál több mint tízezer aktív fertőzést figyeltek meg, amelyek több mint 23 millió online tranzakció kompromittálásához kapcsolódtak.
A Mastercard szerint a globális csalásmegelőzési vezetők 57 százaléka csak azután értesül egy kibertámadásról, hogy a csalási veszteség már megjelent. A tranzakciós adat önmagában ezért csak a történet végét mutathatja meg, míg a korábbi szakaszban rosszindulatú domainek, adathalász kampányok, kompromittált kereskedői oldalak vagy ellopott hitelesítési adatok jelezhetik előre a támadást.
Több szereplő látja ugyanazt a támadást más-más ponton
A csalási lánc egyik nehézsége, hogy nincs egyetlen szereplő, aki a teljes folyamatot látná. A kommunikációs szolgáltató a támadó üzenetet érzékelheti, a kereskedő a kompromittált eszköz vagy fiók jeleit, a bank a bejelentkezést, a számlamozgást és a tranzakciós mintázatot ismeri, a külső fenyegetettségi szolgáltató pedig ugyanahhoz a támadói infrastruktúrához más országokból vagy korábbi incidensekből kapcsolhat információkat.
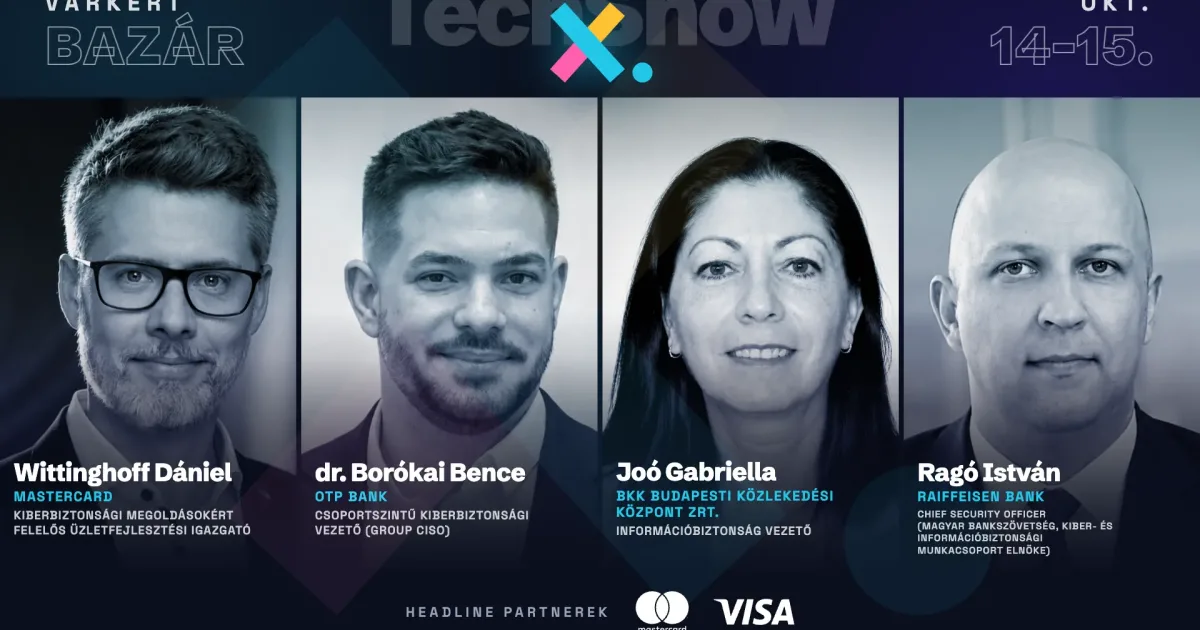
A Mastercard szekció kerekasztalán dr. Borókai Bence, az OTP Bank csoportszintű kiberbiztonsági vezetője, Ragó István, a Raiffeisen Bank biztonsági vezetője és a Magyar Bankszövetség Kiber- és Információbiztonsági Munkacsoportjának elnöke, valamint Joó Gabriella, a BKK információbiztonsági vezetője vesz részt. A beszélgetést Wittinghoff Dániel moderálja.
Az AI-ügynök már új identitási kérdést hoz
Ha AI-ügynökök szervezeti rendszerekhez férnek hozzá, vagy az ügyfél nevében kezdenek műveleteket végrehajtani, a mai identitás- és jogosultságkezelés új szereplővel egészül ki. Tudni kell, melyik AI-ügynök jár el, kinek a megbízásából, milyen jogosultsággal és milyen korlátok között. A Know Your Agent szemlélet a kibervédelem következő kérdését hozza előre: hogyan lehet megkülönböztetni a legitim automatizált működést a manipulált vagy eltérített ügynöktől.
A szekció záró előadását Wittinghoff Dániel, a Mastercard kiberbiztonsági megoldásokért felelős üzletfejlesztési igazgatója tartja. A „2.A · Mastercard szekció: A támadás előtt kezdődik a védelem” ezzel egy teljes támadási ívet fog át a korai kiberfenyegetettségi jelektől a banki beavatkozásig, az intézmények közötti információmegosztásig, majd az AI-ügynökök által megnyitott új identitási kérdésekig.
A rendezvény 2026. október 14-15-én kerül megrendezésre a Várkert Bazárban, Budapesten.
